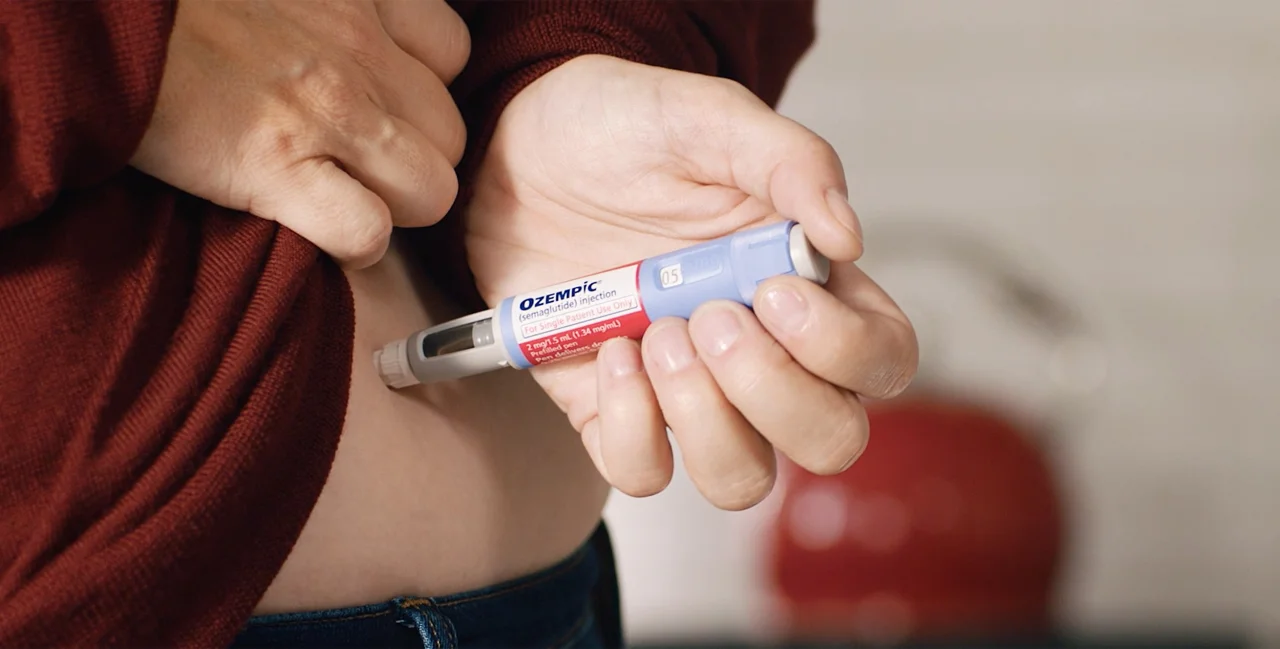
Ozempic: Abnehmstift zur Behandlung von Diabetes und Adipositas Werbung Eine Hacker-Gruppe gab an diesem Dienstag (16.) bekannt, 1,3 Terabyte an Daten des dänischen Pharmakonzerns Novo Nordisk gestohlen zu haben, der für seine Diabetes- und Adipositas-Behandlungen wie Ozempic und Wegovy bekannt ist. Die im Oktober 2025 gegründete Gruppe namens FulcrumSec erklärte, sie ziehe in Erwägung, einen Teil der Daten zu verkaufen, nachdem ein Versuch gescheitert war, 25 Millionen US-Dollar zu fordern, um das Material an das Unternehmen zurückzugeben. 🗒️ Haben Sie einen Berichtsvorschlag? Senden Sie ihn an g1 Die Hacker griffen im März die Systeme von Novo Nordisk an und blieben zwei Monate lang in den Netzwerken des Unternehmens infiltriert, bis sie eine Liste mit mehr als 700.000 Dateien erhielten, wie sie der Cybersicherheits-Website DataBreaches.Net mitteilten. Novo Nordisk hatte bereits am vergangenen Donnerstag (11.) mitgeteilt, dass das Unternehmen Opfer eines Cybersicherheitsvorfalls geworden sei. Nach Angaben des Unternehmens beinhaltete der Angriff den unbefugten Zugriff auf eine begrenzte Anzahl interner Systeme sowie auf personenbezogene Daten einiger klinischer Testpatienten. Jetzt auf g1 FulcrumSec gab an, dass der Einbruch den Zugriff auf Daten von 11.500 klinischen Testpatienten und Tausenden von Mitarbeitern sowie auf Details zu Verarbeitungsanlagen und von dem Unternehmen verwendeten Modellen für künstliche Intelligenz ermöglicht habe. Die Gruppe erklärte zudem, sie habe Zugriff auf Daten wie den Quellcode von Novo Nordisk, Daten über eingeführte und noch nicht eingeführte Medikamente sowie Dokumente zu klinischen Studien erhalten. FulcrumSec erklärte, dass das Unternehmen nicht die Absicht habe, Daten von Mitarbeitern und Patienten von Novo Nordisk oder über die Funktionsweise der in den Anlagen des Unternehmens verwendeten Systeme weiterzugeben. Novo Nordisk teilte gegenüber Reuters mit, dass das Unternehmen „sich der Behauptungen bewusst ist, dass angeblich extern und unbefugt von unseren Systemen kopierte Daten online veröffentlicht wurden“. „Wir nehmen diese Angelegenheit ernst und halten den laufenden Betrieb unserer Hauptplattformen aufrechterhalten.
Wir stehen in Kontakt mit den zuständigen Behörden“, erklärte das Unternehmen.
Melden Sie sich an, um diesen Artikel zu kommentieren.
Noch keine freigegebenen Kommentare.